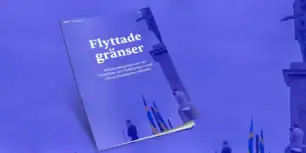
CISO i praktiken
Studentlitteratur AB
Antal sidor: 140
studentlitteratur.se
Varför skrev du CISO i praktiken och vem hoppas du ska läsa den?
När jag var nybliven inom området saknade jag en typ av guide som kunde hjälpa mig visa riktningen, prioritera samt lägga upp arbetet på ett effektivt sätt. Jag kände att det var en djungel där ute och en snabb föränderlig värld som man skulle hålla koll på. Vidare kände man sig ganska ensam som CISO. Så efter 10 års erfarenhet som CISO och över 30 inom IT-säkerhet på olika nivåer, bestämde jag mig att hjälpa andra där ute i djungeln genom skriva denna bok utifrån mina egna erfarenheter och tankar.
Boken vänder sig till dels nyblivna CISOs/Informationssäkerhetschefer eller egentligen alla som jobbar med IT-säkerhet på olika nivåer som önskar en guide i djungeln .
Vilket är det vanligaste misstaget organisationer gör när de försöker styra sitt cybersäkerhetsarbete?
Jag skulle säga att få ledningen ta ägarskap och ge en CISO det mandat den behöver för att hantera verksamhetens IT-säkerhet. Öva, öva, man kan aldrig öva för lite och få med ledningen i övningen. Gör inte IT-säkerhet till en skrivbordsaktivitet, följ upp och revidera. Dagens AI fokus gör att man glömmer av den traditionella IT/OT-säkerheten. Sedan kan man stirra sig blind på de olika ramverken.
Om en nytillträdd CISO bara kan prioritera tre saker under sina första månader, vilka bör det vara?
- Bygg förtroende och få ledningens förståelse, godkännande och medverkan
- Lär känna verksamheten och förstå vilka tillgångar som är viktiga att skydda, samt hur dataflödena ser ut och vad de används till.
- Gör en ordentlig nulägesanalys av verksamhetens attackytor samt möjliga attackvektorer i dessa. Utifrån detta sätt verksamhetens IT-säkerhetsplan.
Vad hoppas du att en läsare ska göra annorlunda efter att ha läst boken?
- Prioritera, Kommunicera
- Sluta se sig som en tekniker och börja se sig som en strateg
- Driva effektiv en internrevision
- Översätta risk till affärsnytta
- Skapa awareness i verksamheten