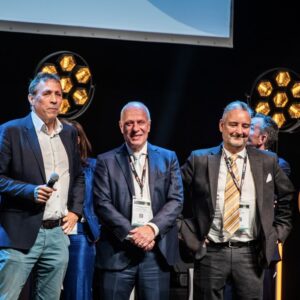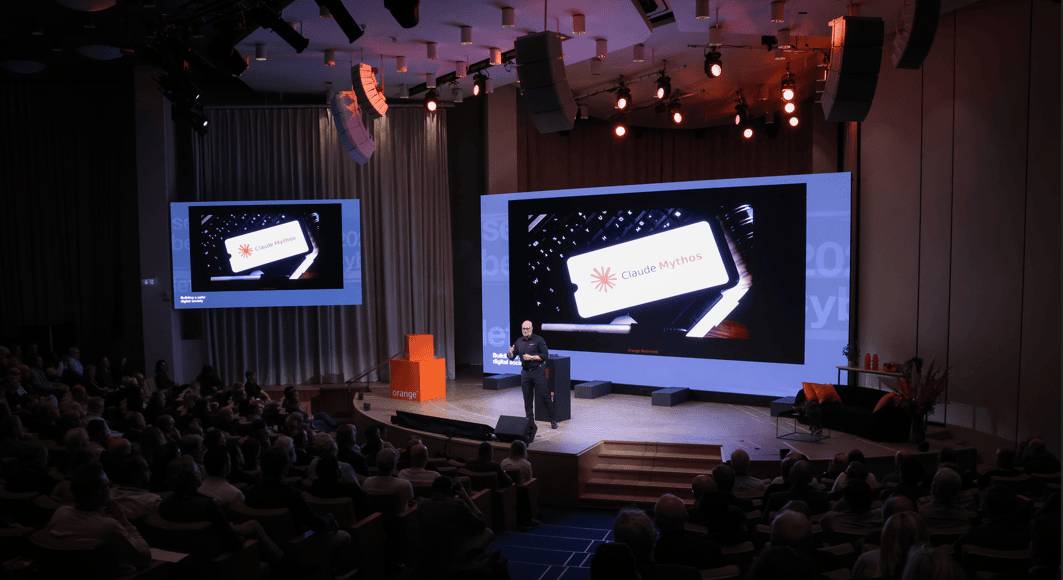
29 september hölls ert årliga kundevent av stapeln, både live på Folkets Hus och digitalt. Jag är nyfiken på hur det gick. Märkte ni några tydliga skillnader i vad målgrupperna efterfrågade i år eller någon förflyttning i intresse jämfört med tidigare?
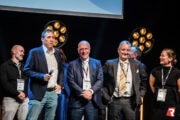
– Vi är väldigt nöjda med årets event, svarar Kåre Nordström. Stockholm var slutsålt och totalt hade vi över 1 000 personer som följde Orange Cyberdefense Live, antingen på plats på Folkets Hus eller via livesändningen. Totalt har 2 138 personer deltagit i turnén genom landet.
– För oss är det stora intresset ett tydligt tecken på hur högt cybersäkerhet står på agendan och hur stort behovet är av mötesplatser där branschen kan samlas, utbyta erfarenheter och diskutera den snabbt föränderliga hotbilden. Kundernas medverkan på scen var en av eventets tydliga höjdpunkter. Sessionerna lockade stort intresse och var i princip genomgående välbesökta, ofta med fullsatta salonger.
Polisens roll och myndighetssamarbete
En av årets mest emotsedda talare var kriminalinspektör Björn Eriksson från NOA, som talade om polisens förmåga och begränsningar vid en cyberattack. Vilken är den viktigaste läxan här för företagen, litar svenska CISO:s för mycket på att polisen kan lösa problemet när det väl smäller?
– Björn Eriksson fokuserade på hur polisen arbetar mot cyberbrottslighet, förklarar Kåre Nordström. En central uppmaning var att alltid polisanmäla cyberbrott. En anmälan gör det möjligt för polisen att inlede förundersökning, samla digitala bevis och lagföra gärningspersoner. Samtidigt väljer många verksamheter som betalar lösensummor att inte anmäla, vilket gör att viktig kunskap om brotten och aktörerna går förlorad.
– Eftersom brotten ofta är gränsöverskridande betonade Eriksson också vikten av internationellt samarbete. I ett svenskt ärende kopplat till Verisure och Svea Bank kunde polisen identifiera en hotaktör vilket ledde till fängelse och skadestånd. Många intrång sker fortfarande genom kända sårbarheter, och AI accelererar traditionell cyberbrottslighet.
Fokus på praktiska lösningar framför trender
Ni gick ut på förhand med att årets event skulle ha mindre fokus på ”buzzwords” och mer på praktiska use cases och lösningar som går att tillämpa direkt. Tycker ni att ni lyckades hålla det löftet på scenen i år, och vilket konkret kundcase fick bäst respons från deltagarna?
– AI håller på att förändra spelreglerna för cybersäkerhet, konstaterar Peter Larsson. Det är inte bara ett buzzword utan en konkret utveckling. Det som tidigare kunde ta dagar kan nu ske på minuter när AI används för att hitta sårbarheter, automatisera attacker, skapa skadlig kod och skala phishing. Samtidigt sänks tröskeln för personer med betydligt mindre teknisk kompetens.
– Enligt en av våra senaste rapporter framkommer en 130-procentig ökning av antalet sårbarheter som publiceras per månad mellan 2025 och 2026, som en följd av dessa nu upptäcks i högre grad med hjälp av AI, fortsätter Peter Larsson. Det gör även att motståndarsidan gör samma upptäckter. Det för att företag måste kunna upptäcka, fatta beslut och agera betydligt snabbare. Under OCD Live i Stockholm fick vi höra fler konkreta exempel från kunder kring hur de arbetar med sin säkerhet, vad de behöver hjälp med samt hur de ser på utvecklingen framåt.
Hotet från den smarta vardagen
AI diskuterades flitigt, både som verktyg för angrepp och försvar. Vilken specifik lösning eller insikt från eventet anser ni är mest avgörande för att organisationer ska kunna bemöta de AI-hot vi ser under det kommande halvåret?
– I sin presentation visar Mikael Eriksson, gruppchef och etisk hackare hos oss, vad som kan hända när AI flyttar in i våra hem, berättar Peter Larsson. Med hjälp av AI-verktyget Claude analyserade Mikael en uppkopplad AI-assistent, identifierade svagheter och lyckades ta kontroll över bland annat kamera och mikrofon.
– Demonstrationen visar baksidan av en utveckling som främst handlar om bekvämlighet. AI smyger sig in i högtalare, kameror, dammsugare och andra uppkopplade produkter. Men varje ny pryl kan också innebära en ny väg in i hemmet. AI-verktyg kan hjälpa till att förstå system, hitta svagheter och skriva kod. Frågan blir vad som händer när både våra hem och verktygen för att angripa dem blir smartare.
IT och OT kolliderar i industrin
Ni lade stort fokus på OT-säkerhet i år. Historiskt så har detta varit en helt annan värld än vanlig IT-säkerhet, men de nya strängare kraven (såsom NIS2) pressar båda branscherna just nu. Speglade diskussionerna att svenska industribolag äntligen har lyckats slå ihop sina IT- och OT-säkerhetsteam, eller finns det fortfarande farliga glapp där?
– Svensk tillverkningsindustri befinner sig i en snabb digital omställning där IT och OT blir allt mer sammankopplade, säger Kåre Nordström. Attackerna mot tillverkningsindustri i Sverige har ökat under de senaste åren. En attack kan leda till dataläckor, produktionsstopp, störningar i leveranskedjan och i värsta fall fysiska säkerhets- och miljörisker.
– En central utmaning är att OT-säkerheten generellt är mindre mogen än IT-säkerheten. Många produktionsmiljöer bygger på äldre system som är svåra eller ibland omöjliga att patcha. Samtidigt saknar företag ofta full överblick över OT-miljön. Fjärråtkomst, leverantörer och integrationer skapar ytterligare vägar in. Det viktigaste framåt är att gå från reaktiv till systematisk och riskbaserad OT-säkerhet. Utmaningen är inte att stoppa digitaliseringen, utan att se till att säkerheten utvecklas i samma takt som produktionen.
Geopolitik och kognitiv krigföring
Det geopolitiska läget diskuterades flitigt. Hur märks det ökade hotet mot just svenska organisationer och kritisk infrastruktur i det intresse ni sett från deltagarna i år?
– Hacktivism har under de senaste åren förändrats till att bli ett allt tydligare verktyg i geopolitiska konflikter och hybridkrigföring, förklarar Peter Larsson. Hacktivistgrupper agerar i ökande grad i linje med statliga intressen, där cyberattacker riktas mot länder utifrån deras politiska, ideologiska eller geopolitiska position. Den största effekten behöver inte vara den tekniska skadan, utan den psykologiska och samhälleliga påverkan. Genom att angripa exempelvis myndigheter, energiförsörjning, telekommunikation, banker, kollektivtrafik och medier kan hacktivister skapa rädsla och minska förtroendet för offentliga institutioner.
– Därmed blir hacktivism en del av en bredare form av kognitiv krigföring, där cyberattacker kombineras med informationspåverkan. Målet är att påverka hur människor uppfattar säkerhet. Parallellt ser vi också hur statliga aktörer använder cyberangrepp för allt från spionage och informationsinhämtning till att kartlägga kritisk infrastruktur. Cyberattacken blir i det perspektivet ett kommunikationsverktyg där den uppmärksamhet och oro som attacken skapar kan vara minst lika viktig som själva intrånget.